Tecnologia 10/10/2023 15:00
Rede de vírus infecta mais de 100 modelos TV Box; entenda
Malwares eram carregados de fábrica nos aparelhos, principalmente em dispositivos chineses
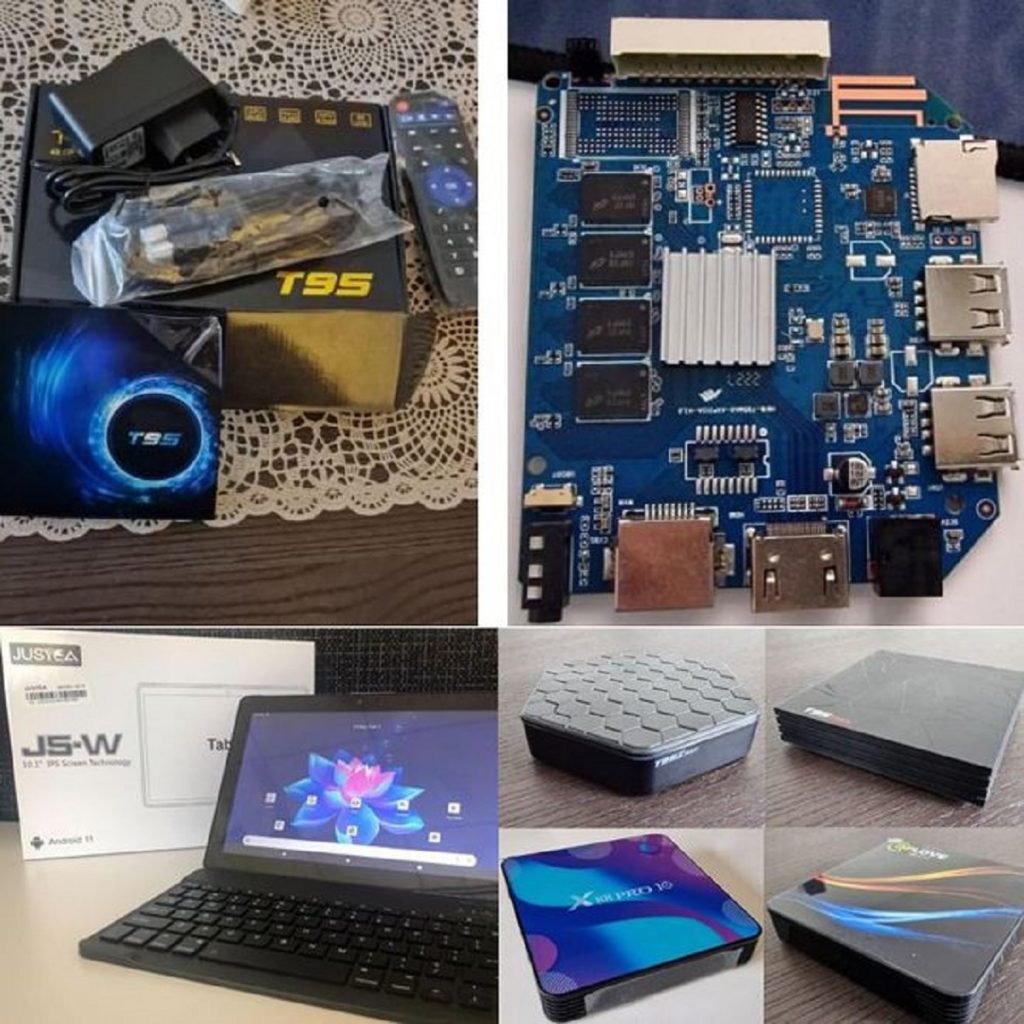
Pesquisadores em segurança descobriram rede de vírus que contaminou mais de 74 mil dispositivos Android de todo o mundo.
A rede de malware, chamada de BADBOX, focava em dispositivos voltados para entretenimento, como TV Boxes.
Os especialistas descobriram que os malwares eram carregados de fábrica nos aparelhos, principalmente em dispositivos de fabricantes chinesas.
A contaminação acontecia por meio de aplicativos maliciosos que abriam anúncios de forma oculta, gerando cliques e engajamento sem que o usuário percebesse, enquanto os criminosos recebiam os ganhos financeiros.
A campanha de malware BADBOX conseguiu atingir pelo menos 227 países, incluindo o Brasil, devido ao baixo custo das set-top boxes e à disponibilização dos dispositivos em grandes varejistas globais.
Alguns dos aparelhos mais populares entre os contaminados no Brasil incluíam modelos, como:
Uma das principais ameaças da BADBOX era um malware conhecido como Triada, que está ativo desde 2016 e é capaz de infectar todos os dispositivos de um aparelho, inclusive componentes do Android.
O Triada permitia o download de módulo focado em golpes envolvendo anúncios, que eram exibidos no navegador nativo dos dispositivos, mas sobrepostos pela própria interface, de forma imperceptível para o usuário.
Outra praga, conhecida como Peachpit, era ativada sempre que o aparelho estava sendo utilizado.
Ela era responsável por mais de quatro trilhões de requisições de anúncios por dia, via 39 aplicativos contaminados.
Embora os especialistas também tenham encontrado softwares perigosos para o iOS, o alcance da campanha de malware na plataforma da Apple era bem menor, devido às restrições do sistema operacional.
Apesar de o foco da BADBOX ser fraudes em anúncios, os malwares responsáveis pela infecção também tinham capacidades adicionais, permitindo a instalação de novos vírus pelos criminosos.
Além disso, os dispositivos contaminados poderiam ser utilizados em campanhas de disseminação de spam, criação de contas falsas em serviços de e-mail e mensagens, ou até mesmo roubo de dados, tudo sem o conhecimento do usuário.
No momento em que a Human Security divulgou a informação, os servidores responsáveis pelo Peachpit não estavam mais ativos, o que poderia indicar o fim da onda de ataques ou a reconfiguração da campanha de malware para futuras ações.
Para combater a ameaça, os pesquisadores entraram em contato com as fabricantes de dispositivos, informando sobre a presença de malware em seus produtos.
Uma empresa não mencionada liberou atualizações que impediam o funcionamento dos malwares em todos os seus aparelhos e alguns dos aplicativos contaminados também receberam correções.
Deu em Olhar Digital
Descrição Jornalista
‘Estamos elaborando mandado de segurança para adiar eleições’, afirma Augusto Cury
02/10/2026 16:26 303 visualizações
Ministério dos Transportes prepara licitação para duplicar três novos trechos da BR-304
04/10/2026 04:44 271 visualizações
📊 Pesquisa Datafolha para presidente e governadores de SP, RJ, MG, PE e DF
02/10/2026 05:38 271 visualizações
Allyson Bezerra (União) diz que vai ‘juntar as forças’ após avançar ao 2º turno no RN
05/10/2026 05:12 218 visualizações
10/10/2026 04:54 206 visualizações
‘Cala a boca, Janja’, diz mãe de Nikolas, ‘mexeu com o piá errado’ de 3,1 milhões de votos
05/10/2026 06:52 196 visualizações
Sai a pesquisa para o segundo turno; veja quem ganha a eleição presidencial de 2026
06/10/2026 05:10 182 visualizações
📊 Quaest divulga pesquisa presidencial do 2º turno
15/10/2026 05:02 177 visualizações
Caviar, trufas e vinhos raros: o almoço VIP de Vorcaro para Moraes que durou quatro horas
01/10/2026 18:14 174 visualizações
Lula diz que discute com BC proibir bancos de dar mais de um cartão de crédito por pessoa
02/10/2026 10:03 167 visualizações